Audit de parc informatique PME : méthode, checklist et livrables
Postes obsolètes, licences non suivies, droits négligés : l’audit de parc identifie les risques et produit un plan d’action chiffré. PME du Loiret.
On ne pilote bien que ce que l’on mesure. Pourtant, beaucoup de PME n’ont jamais réalisé d’audit de leur parc informatique : elles découvrent les problèmes quand une panne, une faille ou une licence expirée bloque l’activité. L’audit de parc est l’étape qui remet de la visibilité et de la maîtrise dans votre informatique.
Qu’est-ce qu’un audit de parc informatique ?
C’est un état des lieux complet et documenté de votre infrastructure : matériel, logiciels, réseau, sécurité et usages. L’objectif est d’identifier les risques, les obsolescences et les optimisations possibles, puis de prioriser les actions selon leur impact et leur budget.
Ce que couvre l’audit
- Matériel : postes, serveurs, périphériques (âge, performances, garanties, fin de vie).
- Logiciels & licences : inventaire, conformité, versions, mises à jour de sécurité.
- Réseau : équipements, débit, segmentation, points de fragilité.
- Sécurité : antivirus/EDR, sauvegardes, pare-feu, gestion des accès et mots de passe.
- Sauvegarde & continuité : existe-t-elle, est-elle testée, restaure-t-elle vraiment ?
Auditer avant de renouveler son parc
Avant de remplacer des postes ou un serveur, une PME doit vérifier l’état réel de son parc. Sinon, elle risque d’acheter du matériel neuf tout en conservant les mêmes lenteurs, les mêmes failles et les mêmes habitudes de support.
Un parc informatique ne se résume pas à l’âge des ordinateurs. Il faut regarder les usages, les licences, les sauvegardes, les comptes, les imprimantes, les accès distants, les logiciels métier et les données sensibles. C’est souvent là que l’on découvre les vrais irritants : un poste qui sert de serveur, un compte partagé, une sauvegarde jamais restaurée, ou un antivirus installé mais non supervisé.
La checklist de départ
- Liste des postes, serveurs, NAS, imprimantes et équipements réseau.
- Versions Windows, Office, navigateurs et logiciels métier.
- Comptes utilisateurs, administrateurs et départs non nettoyés.
- État des sauvegardes et dernier test de restauration.
- Antivirus, pare-feu, VPN, MFA et accès distants.
- Contrats, garanties, licences et mots de passe critiques.
Pourquoi c’est rentable
Un parc audité, c’est moins de pannes imprévues, des renouvellements anticipés (et donc lissés dans le budget), une surface d’attaque réduite et des collaborateurs plus productifs. C’est aussi la base d’un contrat d’infogérance efficace : on ne peut bien superviser qu’un parc que l’on connaît.
Comment se déroule un audit chez Guiltek
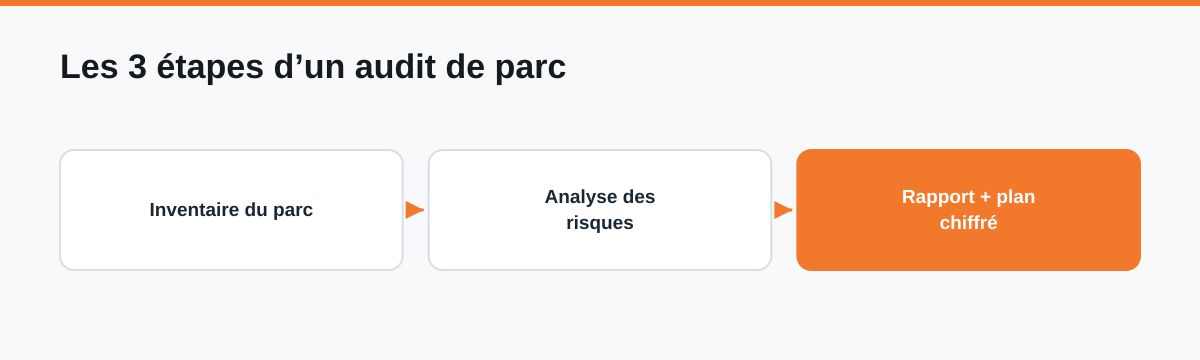
Nous réalisons l’inventaire de votre parc à l’aide d’un logiciel de gestion de parc dédié, complété par des entretiens avec vos équipes. Vous recevez un rapport clair : cartographie de l’existant, risques classés par priorité, et un plan d’action chiffré. Aucun engagement : l’audit est un point de départ, pas une vente forcée.
À quelle fréquence auditer ?
Un audit complet une fois par an suffit pour la plupart des PME, complété par un suivi continu si vous êtes en infogérance. Un audit s’impose aussi lors d’événements clés : forte croissance, déménagement, fusion, incident de sécurité ou avant un investissement matériel important.
Durée et coût d’un audit
Pour une PME de 10 à 30 postes, comptez une demi-journée à une journée d’intervention sur site, plus un à deux jours d’analyse et de rédaction du rapport. Pour un parc plus large (30 à 80 postes avec serveurs et réseau), prévoyez deux à trois jours. Le coût est généralement compensé dès la première optimisation identifiée : une licence redondante résiliée, un poste remplacé avant la panne ou un abonnement cloud inutilisé supprimé représentent souvent plusieurs fois le montant de l’audit. Aucune surprise : nous établissons un devis fixe avant d’intervenir.
Quels livrables recevez-vous ?
À l’issue de l’audit, vous repartez avec des documents concrets et exploitables, pas un simple constat oral : une cartographie complète du parc (postes, serveurs, réseau, licences), un tableau des risques classés par priorité et par impact, un plan d’action chiffré et échelonné dans le temps, et des recommandations de renouvellement matériel. Ces livrables servent de base de décision pour la direction et de feuille de route pour les mois suivants.
Ce que l’audit révèle souvent
Sur un parc de 10 à 50 postes, certains constats reviennent presque systématiquement : des postes en fin de support sans plan de remplacement, des licences en double ou expirées, des sauvegardes jamais testées, des comptes administrateurs partagés et des mises à jour de sécurité en retard. Aucun de ces points n’est dramatique isolément, mais leur cumul crée une dette technique et une surface d’attaque importantes. L’audit les met en lumière et les hiérarchise, en s’appuyant sur les bonnes pratiques de l'ANSSI en matière d’hygiène informatique.
Ce qu’un audit met souvent au jour
Sur un parc d’une quinzaine de postes, les mêmes constats reviennent souvent : des postes en fin de support sans plan de remplacement, des licences expirées ou payées en double, une sauvegarde présente mais jamais testée (donc inexploitable en l’état), un compte administrateur partagé entre plusieurs collaborateurs. Aucun de ces points ne provoque de panne visible, mais chacun représente un risque réel. Le plan d’action chiffré permet alors de prioriser : sécuriser la sauvegarde d’abord, puis régulariser les licences, enfin planifier le renouvellement matériel sur deux exercices budgétaires.
Basés à Olivet, nous intervenons à Orléans et dans tout le Loiret. La suite logique d’un audit peut être une maintenance informatique, une remise à plat du parc ou un plan de renouvellement progressif. Vous voulez savoir où en est réellement votre informatique ? Demandez un audit de parc à Guiltek.
À lire aussi
Des conseils concrets pour votre informatique, dont notre guide Facturation électronique 2026. 1 email par mois, désinscription en 1 clic.