Ransomware en PME : pourquoi l’antivirus ne suffit plus
Le Loiret a perdu 240 Go dans une cyberattaque. Pourquoi l’antivirus classique ne suffit plus face aux ransomwares, et comment un EDR managé protège votre PME.
En novembre 2023, le département du Loiret a été victime d’une cyberattaque par le rançongiciel LockBit : 240 gigaoctets de données dérobés et une rançon exigée. Si une collectivité de cette taille peut être touchée, aucune TPE ou PME n’est à l’abri — bien au contraire, elles sont des cibles privilégiées car souvent moins protégées.
Pourquoi les PME sont-elles visées ?
Les cybercriminels ne ciblent pas que les grands groupes. Les PME stockent des données précieuses (clients, paie, comptabilité) mais disposent rarement d’une équipe sécurité dédiée. Selon le bilan de cybermalveillance.gouv.fr, les TPE et PME représentent la grande majorité des victimes accompagnées par la plateforme, et une entreprise sur deux ayant subi une attaque grave ne s’en relève pas dans les 18 mois.
L’antivirus classique a atteint ses limites
Un antivirus traditionnel fonctionne par « signatures » : il reconnaît les menaces déjà connues. Or les ransomwares modernes changent en permanence et exploitent des comportements légitimes pour passer sous le radar. Face à une attaque inédite, l’antivirus seul est souvent dépassé.
L’EDR : la protection nouvelle génération
L’EDR (Endpoint Detection & Response) ne se contente pas de comparer des signatures : il analyse le comportement des postes et serveurs en temps réel, détecte les actions suspectes (chiffrement massif de fichiers, mouvements anormaux), bloque la menace et permet d’investiguer puis de remédier. C’est la différence entre une serrure et un système d’alarme avec intervention.
- Détection comportementale en temps réel, au-delà des signatures.
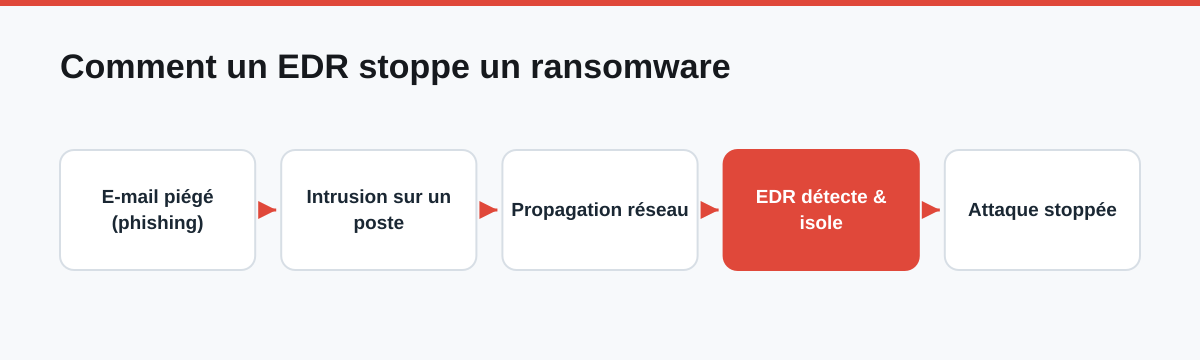
- Réponse automatique : isolation du poste infecté avant propagation.
- Visibilité et traçabilité pour comprendre l’incident.
- Supervision continue par un partenaire (EDR managé).
EDR + sauvegarde : le duo indispensable
Aucune protection n’est infaillible. La sauvegarde reste votre dernier rempart. Appliquez la règle 3-2-1 : trois copies de vos données, sur deux supports différents, dont une hors site (externalisée). Couplée à un EDR, une sauvegarde testée vous permet de redémarrer rapidement même après une attaque.
Comment se déroule une attaque type ?
La plupart des attaques suivent un schéma : un e-mail de phishing piège un collaborateur, l’attaquant prend pied sur un poste, se déplace discrètement dans le réseau, exfiltre des données, puis déclenche le chiffrement. Entre l’intrusion et le chiffrement, il s’écoule souvent des jours : c’est précisément cette fenêtre qu’un EDR managé permet de détecter et stopper.
Quel est le coût réel d'une attaque pour une PME ?
Une attaque ne se résume pas à la rançon. Il faut compter l’arrêt d’activité (parfois plusieurs jours), la restauration, la perte de données, l’atteinte à la réputation et les obligations RGPD. Pour beaucoup de PME, ce cumul est plus lourd que le coût d’une protection préventive.
Les bons réflexes au quotidien
- Activer la double authentification (MFA) sur la messagerie et les accès sensibles.
- Maintenir postes, serveurs et logiciels à jour.
- Sauvegarder selon la règle 3-2-1 et tester les restaurations.
- Former les équipes à reconnaître le phishing.
- Déployer un EDR supervisé plutôt qu’un simple antivirus.
L’approche Guiltek
Ce qu’exige le RGPD en cas d’incident
Une attaque par ransomware déclenche presque toujours une violation de données personnelles au sens du RGPD. L’entreprise dispose de 72 heures pour notifier la CNIL à compter du moment où elle en a connaissance — sous peine de sanction. Si les personnes concernées (clients, salariés) risquent un préjudice élevé, elles doivent aussi être prévenues individuellement. Ce délai est très court en pleine crise : mieux vaut avoir préparé un plan de réponse à incident avant d’en avoir besoin. Guiltek vous aide à mettre en place cette documentation — procédure d’escalade, modèle de notification CNIL, contacts d’urgence — en amont de tout incident.
Combien de temps dure une investigation après une alerte EDR ?
Quand l'EDR déclenche une alerte, la première heure est décisive. La phase d'isolement du poste suspect est immédiate (quelques minutes), puis vient l'investigation : identifier le point d'entrée, l'étendue de la compromission et les données touchées. Pour un incident circonscrit à un poste, comptez quelques heures ; pour une propagation réseau, un à plusieurs jours d'analyse et de remédiation. C'est là que la supervision managée fait la différence : un référent qui connaît déjà votre parc agit bien plus vite qu'une équipe découvrant l'environnement en pleine crise. Voir aussi notre dossier méthodes de sauvegarde, le dernier rempart après une attaque.
Anticiper plutôt que subir
La majorité des attaques réussies exploitent des failles connues et non corrigées, ou une erreur humaine (phishing). Trois mesures réduisent drastiquement le risque : un EDR supervisé, des sauvegardes externalisées testées, et la sensibilisation régulière des équipes. Pour les recommandations officielles d'hygiène informatique, l'ANSSI publie un guide de référence. Guiltek met en place ce socle, l'exploite et intervient en cas d'incident — pour que la cybersécurité reste un sujet maîtrisé, pas une source d'angoisse.
Pourquoi nous avons choisi ESET
Guiltek est partenaire d’ESET, éditeur européen pionnier de la cybersécurité depuis 1987. Son moteur de détection est reconnu pour sa légèreté (peu d’impact sur les performances des postes) et ses très bons taux de détection dans les tests indépendants (AV-Comparatives, AV-TEST). Pour une PME, c’est l’assurance d’une protection de niveau entreprise sans ralentir le travail des équipes.
Cas client : un accès professionnel verrouillé
Pour Soussana, nous avons mis en place un accès professionnel sécurisé à leur système d'information : segmentation des accès, authentification renforcée et supervision. Ce travail de durcissement — contrôler précisément qui accède à quoi — est l'une des meilleures défenses contre la propagation d'un ransomware : même si un poste est compromis, l'attaquant se retrouve bloqué. D'autres exemples concrets sont présentés sur notre page réalisations.
Guiltek, référencé sur cybermalveillance.gouv.fr et partenaire ESET, déploie une protection EDR managée pour les PME et professionnels du Loiret : antivirus nouvelle génération, supervision, sauvegarde externalisée et sensibilisation de vos équipes. Une cybersécurité claire, à votre échelle, pilotée par une équipe locale basée à Olivet. Demandez un audit cyber pour identifier vos failles prioritaires.
Conseils concrets pour votre informatique — dont notre guide Facturation électronique 2026. 1 email par mois, désinscription en 1 clic.